Cumplimiento del RGPD con IA: guía práctica para empresas
Usar inteligencia artificial en tu empresa es compatible con el RGPD, siempre que apliques a cada herramienta los mismos principios que aplicas a cualquier otro tratamiento de datos personales: base legal, transparencia, minimización, seguridad y capacidad de demostrarlo. Lo que cambia con la IA es la escala, la opacidad de algunos sistemas y el riesgo de que los datos se queden donde no deben. Esta guía recorre, en orden de trabajo, lo que una empresa en España tiene que revisar antes de conectar un chatbot, un asistente o una automatización a datos de clientes, empleados o leads.
- La IA no es una excepción al RGPD
- Cómo se aplica el Reglamento de IA junto al RGPD
- Base legal y consentimiento: lo primero que se revisa
- Responsabilidad proactiva: documentar antes de desplegar
- Decisiones automatizadas y artículo 22
- Minimización y memoria por defecto
- Datos públicos y web scraping
- Un orden de trabajo para tu empresa
- Quién te asesora: la AEPD publica guías, pero no consulta tu proyecto
- Cómo podemos ayudarte a implantar IA con orden
- Preguntas frecuentes sobre el RGDP
- Fuentes
- Recomendaciones
La IA no es una excepción al RGPD
Muchas empresas se frenan por miedo a que la IA esté en un limbo legal, y otras avanzan sin mirar nada porque “es solo una herramienta”. Ambas posturas fallan. Si un sistema de IA trata datos que identifican o pueden identificar a una persona, el RGPD se aplica entero, igual que si esos datos estuvieran en una hoja de cálculo o en un CRM.
El Comité Europeo de Protección de Datos lo plantea en su página sobre inteligencia artificial: ofrece orientaciones para apoyar una innovación responsable y conforme, garantizando la protección de los datos personales cuando se tratan para desarrollar tecnologías de IA. La idea de fondo es que el cumplimiento no es una casilla técnica que se marca una vez, sino un proceso continuo con transparencia, trazabilidad y explicabilidad.
En la práctica, esto se traduce en una pregunta que conviene hacerse ante cada proyecto: ¿entran datos personales en algún punto del flujo? Entran más a menudo de lo que parece:
- Un asistente al que un comercial pega un correo de un cliente para que lo resuma.
- Un modelo que clasifica currículums o consultas de soporte.
- Una automatización que lee formularios web y rellena el CRM.
- Un agente que gestiona agendas, pedidos o reclamaciones.
- Un análisis de comportamiento en la web con modelos predictivos.
Si la respuesta es sí en alguno, sigue leyendo.
Cómo se aplica el Reglamento de IA junto al RGPD
El Reglamento (UE) 2024/1689 entró en vigor el 1 de agosto de 2024, con aplicación parcial desde el 2 de febrero de 2025 y el 2 de agosto de 2025, y aplicación general desde el 2 de agosto de 2026. Complementa al RGPD, no lo sustituye. Son dos capas distintas:
- RGPD: protege los datos personales, con independencia de la tecnología.
- Reglamento de IA: regula los sistemas de IA según su nivel de riesgo, con obligaciones para quienes los desarrollan y para quienes los usan.
Una misma herramienta puede estar sujeta a ambas. Un sistema de selección de personal, por ejemplo, plantea cuestiones de protección de datos y, además, obligaciones propias de IA. Los calendarios y el detalle de algunas obligaciones en España están en tramitación y pueden ajustarse, así que antes de fijar un plan de adecuación comprueba el texto vigente y qué dice el organismo supervisor para tu caso.
La buena noticia práctica: si ya has trabajado la parte RGPD (registro, bases legales, contratos con proveedores, medidas de seguridad), tienes buena parte del terreno ganado para lo que venga.
Base legal y consentimiento: lo primero que se revisa
Todo tratamiento necesita una base legitimadora. Con IA, las más habituales son la ejecución de un contrato, el interés legítimo y el consentimiento. No hay una “mejor”: depende del uso. Lo importante es elegirla antes de empezar y dejarla escrita.
Si eliges el consentimiento, la AEPD recuerda en su FAQ sobre cómo solicitarlo que debe ser inequívoco, es decir, mediante una manifestación o una clara acción afirmativa. Eso excluye el consentimiento tácito, las casillas premarcadas y la inacción. Además:
- Debe ser libre, informado y revocable.
- Debes poder probarlo en todo momento.
- Debe pedirse con un lenguaje claro y sencillo.
- Es explícito cuando se trata de datos sensibles, decisiones automatizadas o transferencias internacionales.
Un ejemplo concreto: si quieres que un chatbot en tu web atienda consultas, informar al usuario de que habla con un sistema automatizado, de qué datos se recogen y con qué fin es parte de la transparencia exigible. Si además piensas reutilizar esas conversaciones para entrenar o afinar un modelo, es un fin distinto que hay que valorar y comunicar por separado.
Responsabilidad proactiva: documentar antes de desplegar
El principio que más pesa en proyectos de IA es la responsabilidad proactiva. La guía del RGPD para responsables de tratamiento de la AEPD lo describe como la necesidad de aplicar medidas técnicas y organizativas apropiadas para garantizar el cumplimiento y poder demostrarlo. Para la IA, esto significa gestionar los riesgos desde el diseño y dejar rastro de las decisiones.
Registro de actividades de tratamiento
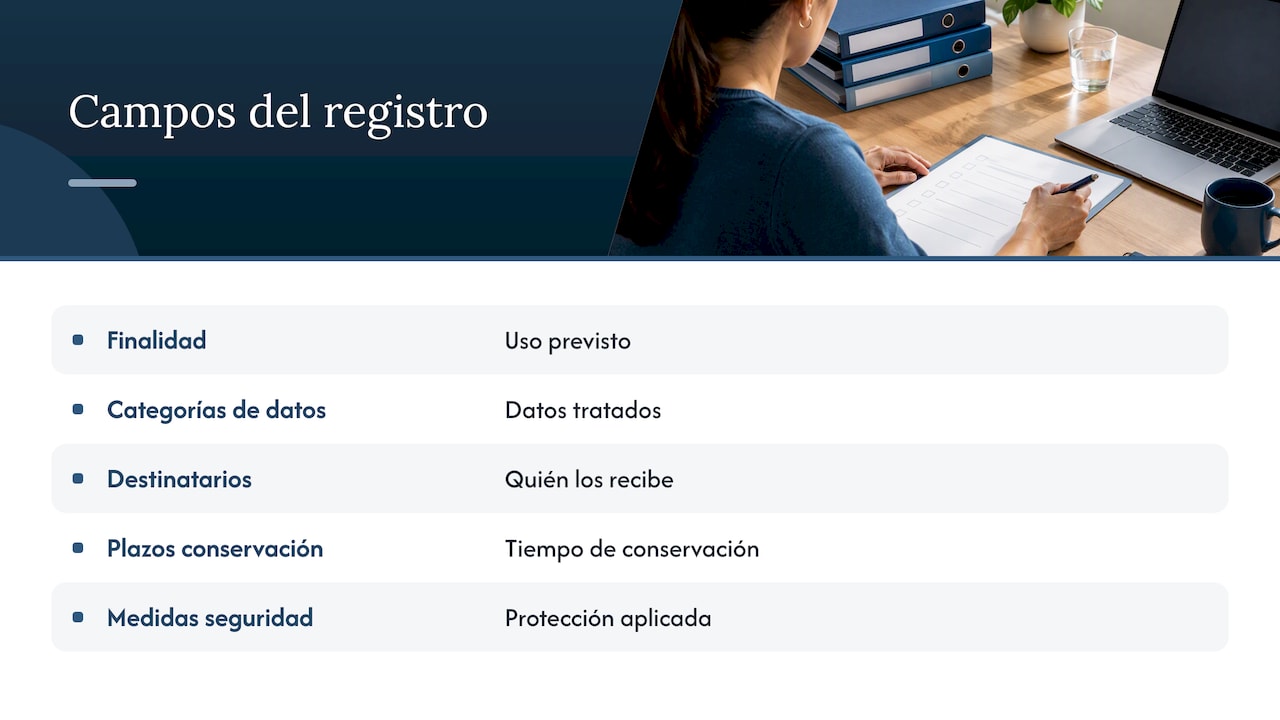
El artículo 30 del RGPD obliga a mantener un registro de actividades. Cada uso de IA que toque datos personales debería aparecer con su finalidad, categorías de datos, destinatarios, plazos de conservación y medidas de seguridad. Es un documento vivo: si cambias de proveedor de modelo o amplías el caso de uso, se actualiza.
Transferencias internacionales
Muchas herramientas de IA tratan datos en servidores fuera del Espacio Económico Europeo. Los artículos 44 a 50 exigen que esas transferencias tengan un mecanismo lícito. Antes de contratar, pregunta dónde se procesan los datos, qué subencargados intervienen y qué garantías ofrece el proveedor. Y firma el contrato de encargado del tratamiento correspondiente.
Evaluación de impacto (EIPD)
Cuando un tratamiento puede suponer un alto riesgo para los derechos de las personas, la EIPD es obligatoria. Con IA conviene plantearse una si el sistema perfila personas, trata datos sensibles, se aplica a gran escala o toma decisiones con efectos relevantes. Aunque no sea estrictamente obligatoria, hacer una versión ligera es una buena forma de documentar que has pensado en los riesgos.
Decisiones automatizadas y artículo 22
Automatizar no es lo mismo que decidir de forma automatizada en el sentido del artículo 22. La guía de la AEPD sobre IA agéntica señala que usar agentes de IA no implica automáticamente una decisión automatizada: hay que analizar caso por caso si el sistema produce efectos jurídicos o significativos para la persona.
La diferencia se entiende con dos ejemplos:
| Caso | Efecto sobre la persona | Enfoque |
|---|---|---|
| Agente que clasifica eventos o analiza datos internos de uso | Sin impacto directo en derechos | Análisis ordinario de RGPD: base legal, minimización, seguridad |
| Sistema que deniega un crédito o selecciona personal | Efectos jurídicos o significativos | Artículo 22: garantías reforzadas, intervención humana, consentimiento explícito cuando proceda |
Si tu caso se parece al segundo, no lo despliegues sin análisis jurídico específico y sin una supervisión humana real, no meramente formal.
Minimización y memoria por defecto
Uno de los riesgos más pasados por alto es la memoria de las herramientas de IA. Según la misma guía de la AEPD, los sistemas deben configurarse para que no retengan datos innecesarios ni generen registros de actividad del usuario de forma automática, aplicando desde el diseño minimización y aislamiento de los datos personales. La guía plantea que el agente recoja solo los datos estrictamente necesarios en cada fase de su ciclo (percepción, memoria, razonamiento y acción).
Qué revisar en cada herramienta:
- Historial y memoria: si se guardan conversaciones, cuánto tiempo y quién puede verlas.
- Uso para entrenamiento: si los datos que introduces sirven para mejorar el modelo del proveedor, y cómo desactivarlo.
- Permisos de acceso: a qué carpetas, correos o bases de datos puede llegar un agente. Menos es más.
- Datos que no deberían entrar nunca: salud, ideología, datos de menores, a menos que haya base legal y garantías específicas.
- Borrado: cómo atiendes una solicitud de supresión si los datos pasaron por el sistema.
Una política interna breve, que diga qué se puede pegar en una herramienta de IA y qué no, evita buena parte de los incidentes reales, que suelen nacer de un empleado bienintencionado y no de un fallo técnico.
Datos públicos y web scraping
Que un dato esté en internet no lo convierte en libre de uso. La autoridad francesa, la CNIL, explica en sus recomendaciones sobre desarrollo de sistemas de IA que el uso de datos públicos para entrenar modelos requiere una base legal, como el interés legítimo, y garantías estrictas de minimización. Entre ellas, respetar los archivos robots.txt de los sitios de origen. Es una referencia europea útil si tu empresa entrena o ajusta modelos con datos recopilados de la web, aunque la aplicación en España corresponde a la AEPD.
Un orden de trabajo para tu empresa
Si tienes que arrancar hoy, este orden funciona bien:
- Inventario: lista las herramientas de IA que ya se usan, incluidas las que los equipos usan por su cuenta.
- Clasificación: para cada una, qué datos personales tocan y de quién (clientes, empleados, candidatos).
- Base legal y finalidad: decide y documenta.
- Proveedor: contrato de encargado, ubicación de los datos, uso para entrenamiento, medidas de seguridad.
- Riesgo: decide si hace falta EIPD y si hay decisiones con efectos significativos.
- Transparencia: actualiza política de privacidad y avisos en los puntos de contacto.
- Configuración: minimización, memoria, permisos y plazos de conservación.
- Formación y política interna: que el equipo sepa qué puede y qué no puede hacer.
- Revisión periódica: cada cambio de modelo, proveedor o uso reabre el análisis.
Quién te asesora: la AEPD publica guías, pero no consulta tu proyecto
Un error frecuente es esperar que la autoridad de control te diga si tu proyecto concreto es conforme. La AEPD publica guías, manuales y herramientas gratuitas, pero no ofrece consultoría individualizada: su función posterior es supervisar e investigar, y asesorar proyectos concretos comprometería su imparcialidad, como se recoge en el documento del BOE que analiza su papel. La adaptación a tu caso es responsabilidad tuya como responsable del tratamiento, con ayuda de tu Delegado de Protección de Datos o de profesionales privados. Si tu actividad exige DPD, o si la IA va a tratar datos sensibles o decisiones sobre personas, ahí es donde conviene sentar al abogado especialista en protección de datos antes de la puesta en marcha.
Cómo podemos ayudarte a implantar IA con orden
Si quieres automatizar procesos o desarrollar soluciones con IA ajustadas a tu empresa, en dobleO nos ocupamos de la parte técnica y de proceso: qué se automatiza primero, qué datos intervienen y cómo se mide el resultado. Conoce nuestros servicios de automatización con IA y, si el proyecto está ligado a tu analítica, cómo la integramos con la analítica web para decidir con datos y no por intuición. Si te interesa el contexto más amplio, puedes leer también nuestro artículo sobre estrategias de marketing en la era de la IA.
Preguntas frecuentes sobre el RGDP
El RGPD es el Reglamento general de protección de datos de la Unión Europea, que en España se complementa con la Ley Orgánica 3/2018. Se aplica a cualquier tratamiento de datos personales, también cuando lo realiza un sistema de IA. Que la tecnología sea nueva no crea ninguna excepción.
Sí, la Agencia Española de Protección de Datos es la autoridad de control en España. Publica guías y herramientas, y supervisa e investiga, pero no asesora proyectos concretos de empresas. Para eso necesitas a tu DPD o a un profesional privado.
Solo si tienes base legal para ese uso, has informado a las personas, el proveedor actúa como encargado con contrato y has comprobado dónde se tratan los datos y si se usan para entrenar el modelo. Si no lo has verificado, lo prudente es anonimizar o no introducir datos personales.
Cuando el tratamiento pueda suponer un alto riesgo para los derechos de las personas, por ejemplo si perfila individuos, usa datos sensibles, opera a gran escala o toma decisiones con efectos significativos. Ante la duda, consúltalo con tu DPD y documenta el razonamiento.
No necesariamente. Según la AEPD, hay que analizar caso por caso si el sistema produce efectos jurídicos o significativos. Un agente que organiza eventos no es lo mismo que uno que deniega un crédito o selecciona personal.
Fuentes
- Reglamento (UE) 2024/1689 de Inteligencia Artificial, EUR-Lex
- Inteligencia artificial, Comité Europeo de Protección de Datos
- Cómo debe solicitarse el consentimiento, AEPD
- Guía del RGPD para responsables de tratamiento, AEPD
- Inteligencia artificial agéntica, AEPD
- Recomendaciones de la CNIL sobre desarrollo de sistemas de IA
- BOE-A-2021-18134, texto consolidado